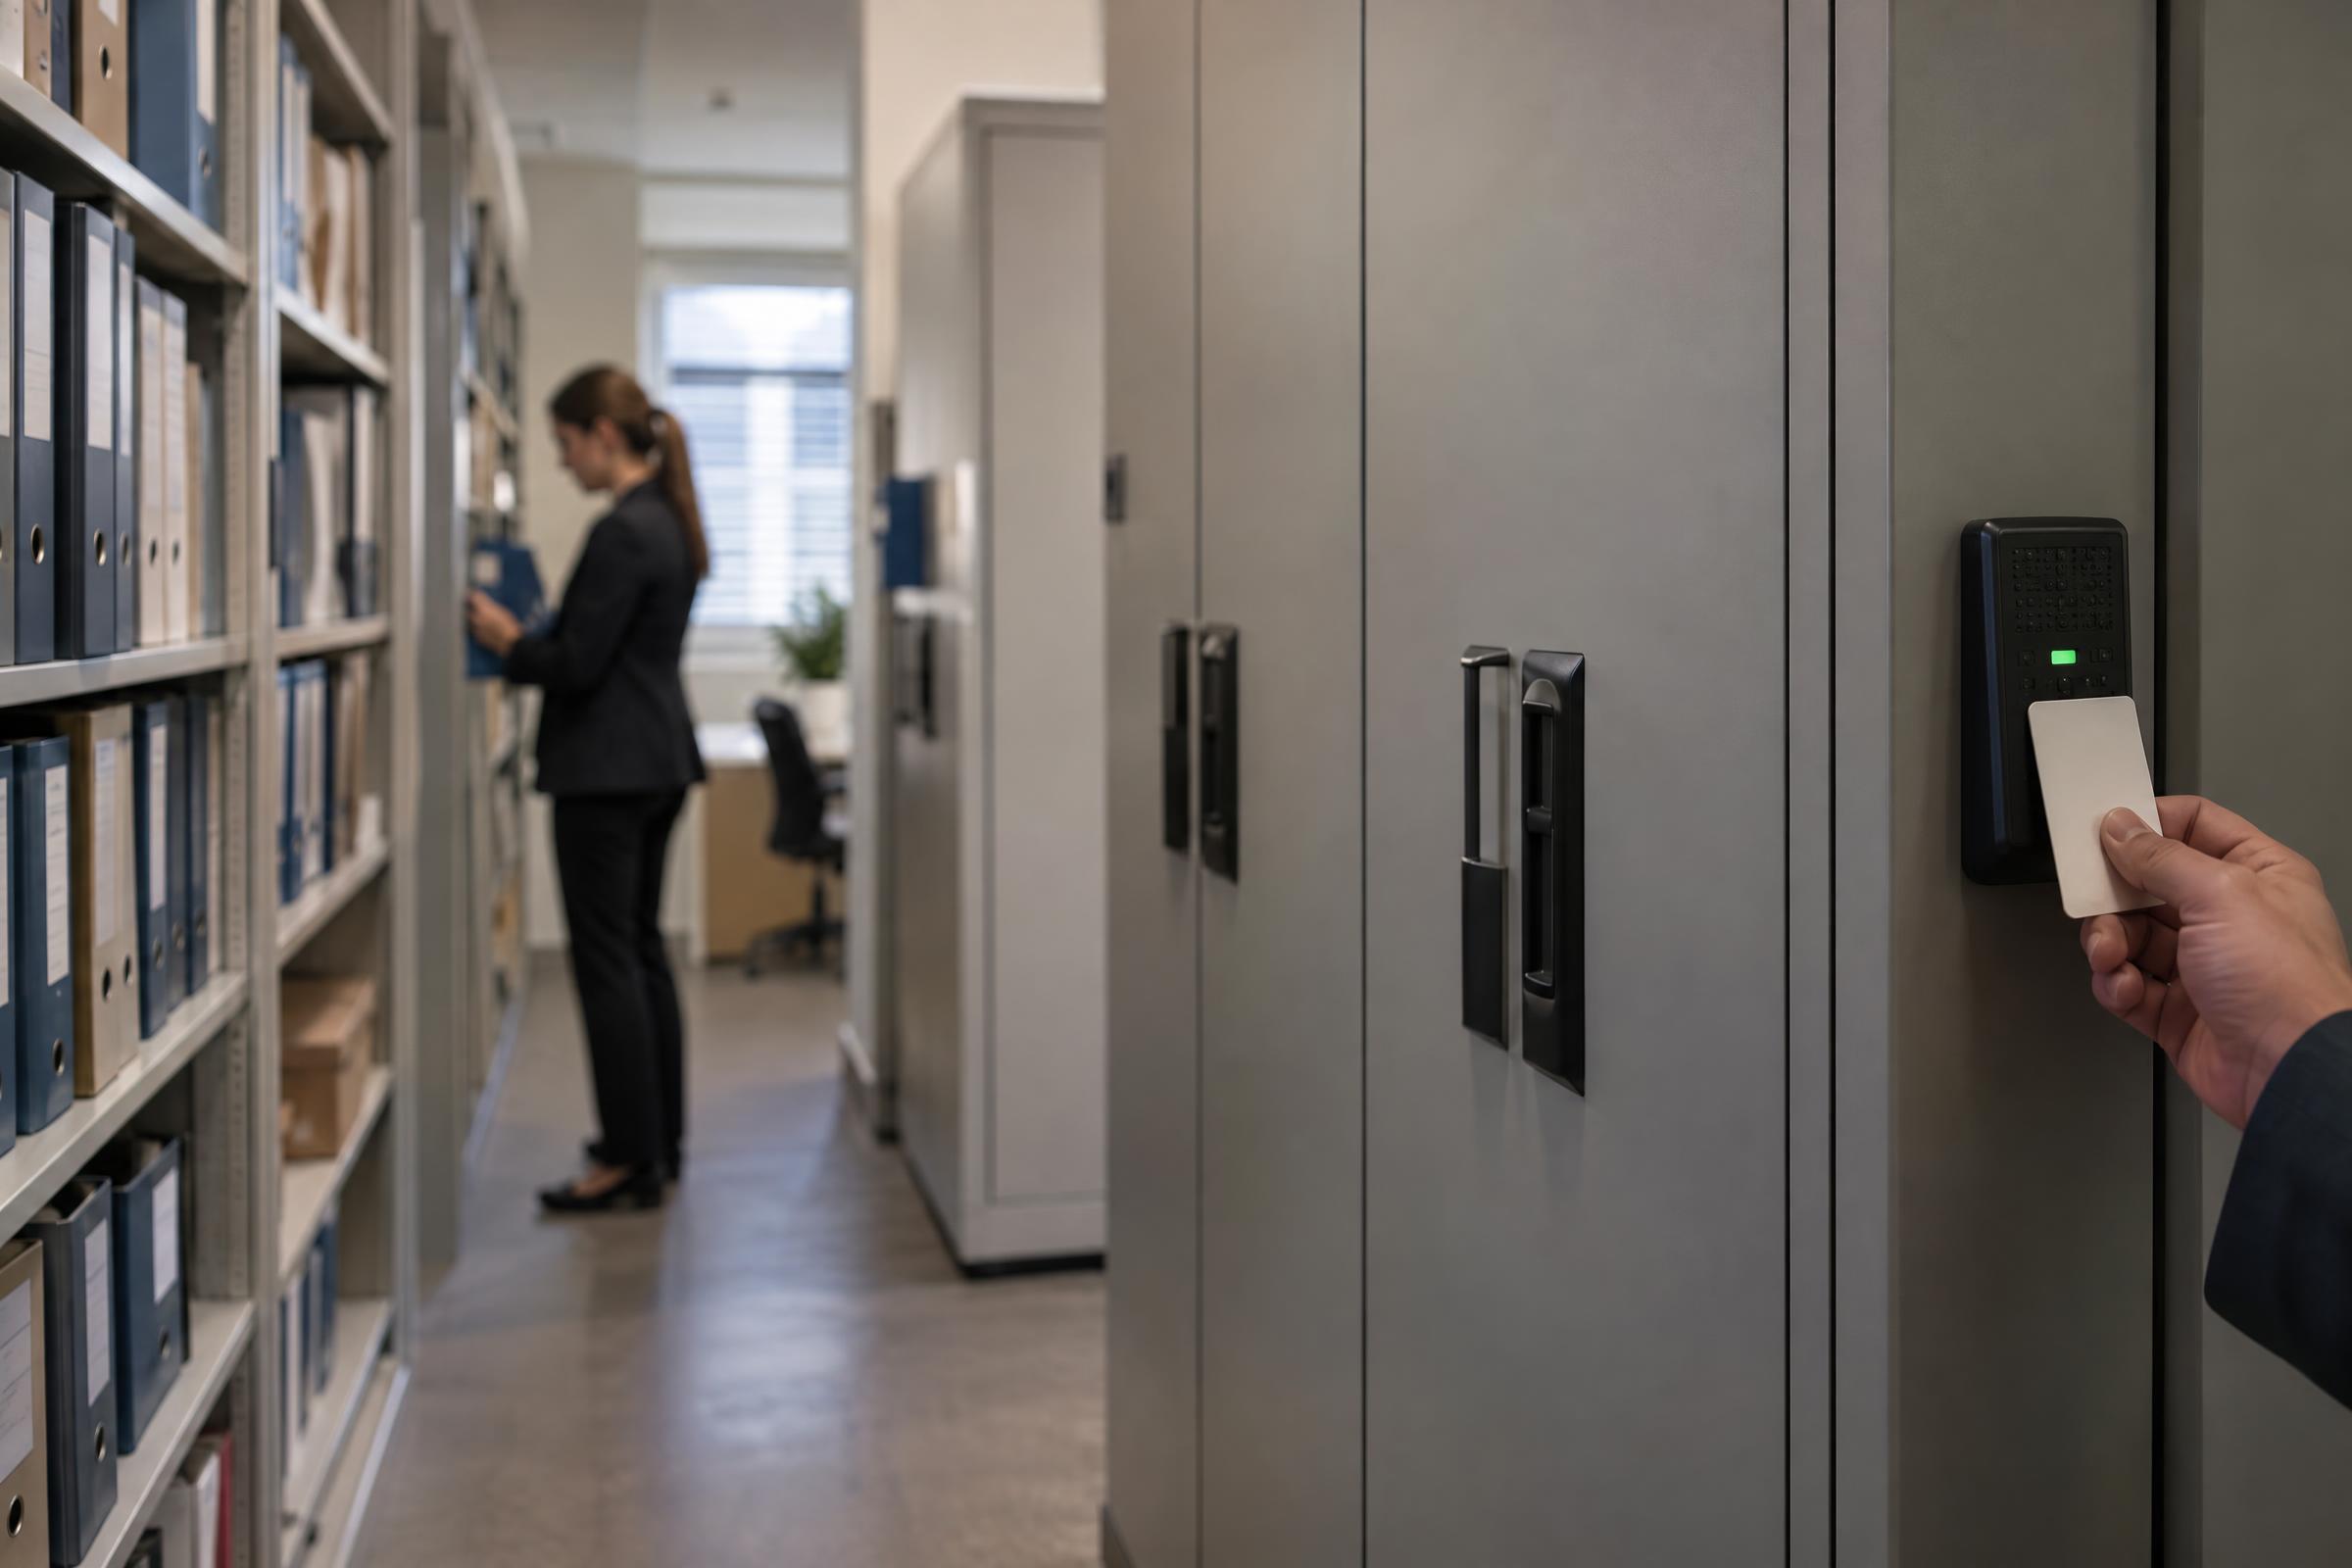
Çalışan verilerinde KVKK uyumu, insan kaynakları ekibinin özlük dosyasını toplarken, saklarken ve paylaşırken kurduğu günlük düzenle başlar. İşe giriş formu, izin belgesi, bordro bilgisi ve performans kaydı aynı risk seviyesinde değildir. Bu yüzden tek bir onay kutusu ya da klasör şifresi yeterli sayılmaz.
Önce çalışan verisi envanterini çıkarın
Sağlam bir süreç, hangi verinin nerede olduğunu bilmekle başlar. Ad-soyad, iletişim bilgisi, banka hesabı, izin kaydı ve acil durum kişisi bilgisi farklı amaçlarla işlenir. Sağlık raporu, engellilik bilgisi veya biyometrik kayıt gibi özel nitelikli veriler ise daha dikkatli ele alınmalıdır.
Her veri grubu için dört soruyu yazılı hale getirin: Neyi topluyoruz? Hangi amaçla kullanıyoruz? Kim erişiyor? Ne kadar süre saklıyoruz? Bu liste, gereksiz alanları işe giriş formundan çıkarmayı da kolaylaştırır.
Aydınlatma metni, rıza metni değildir
Aydınlatma yükümlülüğü, çalışana veri işleme faaliyeti hakkında bilgi vermeyi amaçlar. Metinde veri sorumlusunun kimliği, verinin hangi amaçla işlendiği, kimlere ve hangi amaçla aktarılabileceği, toplama yöntemi ile hukuki sebep ve ilgili kişinin hakları açık biçimde yer almalıdır.
Bu metni işe giriş evraklarının arasına sıkıştırmak yerine, çalışanın okuyabileceği ayrı bir doküman olarak sunun. Kişisel Verileri Koruma Kurulu, 18 Şubat 2026 tarihli 2026/347 sayılı ilke kararında aydınlatma ile açık rıza metinlerinin ayrı ayrı düzenlenmesi gerektiğini yeniden vurguladı. Aydınlatmanın yapıldığına dair onay, açık rıza yerine geçmez.
Çalışan verilerinde KVKK açısından açık rıza ne zaman gerekir?
Açık rıza, her çalışan verisi için otomatik çözüm değildir. Önce ilgili işleme için Kanunda yer alan başka bir işleme şartı olup olmadığını değerlendirin. İş sözleşmesinin kurulması veya ifası için gerekli bordro ve iletişim bilgileri ile yasal yükümlülük kapsamındaki kayıtlar, yalnızca rıza kutusuna dayandırılmamalıdır.
Öte yandan iş ilişkisi için gerekli olmayan bir kullanım söz konusuysa, örneğin çalışanın fotoğrafını şirketin tanıtım kanallarında paylaşmak gibi, ayrı ve isteğe bağlı bir rıza gerekebilir. Rıza belirli bir konuya ilişkin, bilgilendirmeye dayalı ve özgür iradeyle verilmelidir. İşe başlamanın zorunlu parçası gibi sunulan genel bir izin, bu ölçütleri zayıflatır.
Uygulanabilir kontrol
- Aydınlatma metni ve rıza metnini ayrı dosyalayın.
- Her rıza için amaç, kapsam ve tarih bilgisi tutun.
- Rızanın geri çekilmesi halinde ilgili kullanımı durduracak iş akışını belirleyin.
- İşe giriş için zorunlu olan belgelerle isteğe bağlı izinleri aynı imza alanında birleştirmeyin.
Veri güvenliği, erişim yetkisiyle başlar
Veri güvenliği yalnızca teknik ekibin konusu değildir. İK yöneticisi bir çalışanın sağlık belgesini görebilirken, vardiya planını hazırlayan yönetici yalnızca ihtiyacı olan kayıtları görmelidir. Rol bazlı yetki, gereksiz erişimi azaltır.
Şirket içinde şu kontrolleri düzenli uygulayın: ortak kullanıcı hesabı kullanmayın, erişim yetkilerini işe giriş ve işten çıkışta gözden geçirin, dosya paylaşım bağlantılarına süre ve kişi sınırı koyun, fiziksel özlük dosyalarını kilitli alanda saklayın. İhlal şüphesinde kimin ne yapacağını da önceden tanımlayın. KVKK’nın veri güvenliği yükümlülükleri sayfası, teknik ve idari tedbirleri birlikte ele alır.
Örnek: yeni çalışan onboarding süreci
50 çalışanlı bir şirkette Ayşe’nin işe başladığını düşünün. İK ekibi sözleşme, banka hesabı ve acil durum kişisi bilgisini topluyor. İlk adımda Ayşe’ye çalışan verilerinin hangi amaçlarla işlendiğini anlatan aydınlatma metni verilir. Bordro için gerekli banka bilgisi, ödeme yükümlülüğü kapsamında ilgili iş sürecine kaydedilir.
Şirket, Ayşe’nin fotoğrafını kariyer sayfasında kullanmak istiyorsa bunu ayrı bir seçenek olarak sunar. Ayşe kabul etmezse işe giriş süreci etkilenmez. Evraklara erişim üç rolle sınırlandırılır: İK uzmanı, yetkili bordro çalışanı ve sistem yöneticisi. Ayşe ayrıldığında bu yetkiler kaldırılır; saklama süresi dolan kayıtlar için imha süreci işletilir.
İK sürecini kayıt altına alın
KVKK uyumu tek seferlik evrak hazırlama işi değildir. Veri envanterini, aydınlatma metinlerini, rıza kayıtlarını ve erişim yetkilerini periyodik olarak gözden geçirin. Özlük ve Çalışan Yönetimi süreçlerinde belgeleri, yetkileri ve kayıt düzenini tek noktadan yönetmek bu kontrolü kolaylaştırır.
Bu yazı genel bilgilendirme amaçlıdır; şirketinize özgü süreçler için hukuk ve bilgi güvenliği ekiplerinizle değerlendirme yapın.